

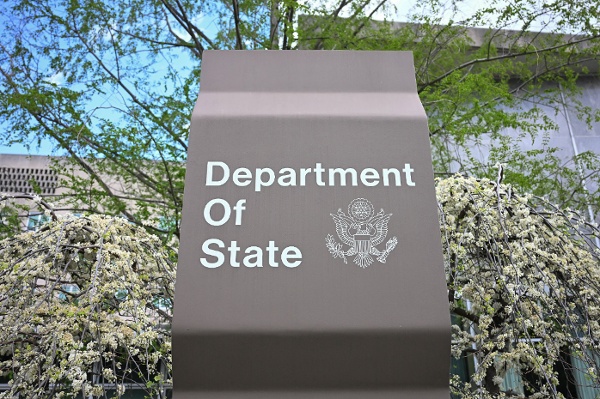
2025年4月15日,美國國務院位於華盛頓特區霧谷社區總部大樓外的標牌。(圖片來源:JIM WATSON/AFP via Getty Images)
【看中國2026年10月9日訊】(看中國記者田靜心編譯/綜合報導)美國國務院近日宣布,針對涉嫌參與2021年微軟Exchange Server大規模網路攻擊行動的中國籍黑客張宇(Zhang Yu音譯)懸賞1000萬美元獎金,徵求能夠協助確認其身份或下落的有效線索。根據美國國務院「正義獎勵計畫」(Rewards for Justice,RFJ)公布的信息,張宇被指控參與代號「HAFNIUM」的網路間諜行動。美國司法部門認為,相關攻擊不僅針對美國關鍵基礎設施,還波及學術研究機構、法律服務機構以及眾多政府和商業組織。
公開資料顯示,張宇與另一名中國公民徐澤偉(Xu Zewei音譯)共同遭到美國聯邦法院起訴。兩人涉及的九項罪名載於2023年11月提交的起訴書中,該文件於2025年7月正式解密公開。
徐澤偉已於2025年7月在義大利米蘭被捕,並於2026年4月被引渡至美國受審,張宇目前仍在逃,因此美國國務院決定進一步提高追捕力度,以高額獎金鼓勵公眾提供相關情報。


根據美國司法部起訴書內容,張宇是上海勢炎信息科技有限公司董事,受中共國家安全部(MSS)及上海市國家安全局(SSSB)指使辦事,並協調相關網路入侵行動。
美國指控稱,其行動與中共安全體系存在聯繫,並通過商業公司及外部承包商方式執行網路攻擊任務,以掩蓋政府背景。
起訴書指出,張宇與徐澤偉自2020年起涉嫌對美國高校、病毒學家及免疫學家展開網路滲透行動,目標包括竊取新冠疫情相關研究成果、疫苗研發數據、檢測及治療研究資料等敏感信息。
2021年3月,兩人利用微軟企業郵件與行事歷協作系統(Microsoft Exchange Server)的漏洞發動攻擊。微軟公開披露Exchange Server遭遇大規模攻擊,並緊急修補四個被利用的零日漏洞,其中最知名的是「ProxyLogon」漏洞。
微軟當時將攻擊歸因於代號「HAFNIUM」的黑客組織,並認定該組織與中國有關。此後,微軟將該組織重新命名為「Silk Typhoon(絲綢颱風)」。
網路安全專家指出,這起事件是近年來最嚴重的網路攻擊之一。攻擊者利用Exchange郵件伺服器漏洞,在全球範圍內入侵數以萬計的組織,獲取電子郵件和敏感資料,併進一步部署後門程序。
美國聯邦調查局(FBI)此前曾表示,HAFNIUM攻擊行動共影響超過12,700家美國機構和組織,受害單位涵蓋大學、企業、律師事務所及政府相關機構。
美國國務院表示,此次懸賞屬於「正義獎勵計畫」框架的一部分。該計畫主要針對從事恐怖活動、間諜活動、跨國犯罪及危害美國關鍵基礎設施的個人。官方數據顯示,自1984年以來,該計畫已向超過125名提供有效線索者發放累計逾2.5億美元獎勵。
分析人士認為,此次高額懸賞不僅是針對個別嫌疑人,更是美國持續打擊國家支持型網路攻擊行為的重要信號。
隨著網路安全已成為國家安全的重要組成部分,美中之間圍繞網路空間的執法與情報博弈預計仍將持續升溫。
来源:看中國
短网址: 版權所有,任何形式轉載需本站授權許可。 嚴禁建立鏡像網站。
【誠徵榮譽會員】溪流能夠匯成大海,小善可以成就大愛。我們向全球華人誠意徵集萬名榮譽會員:每位榮譽會員每年只需支付一份訂閱費用,成為《看中國》網站的榮譽會員,就可以助力我們突破審查與封鎖,向至少10000位中國大陸同胞奉上獨立真實的關鍵資訊, 在危難時刻向他們發出預警,救他們於大瘟疫與其它社會危難之中。