

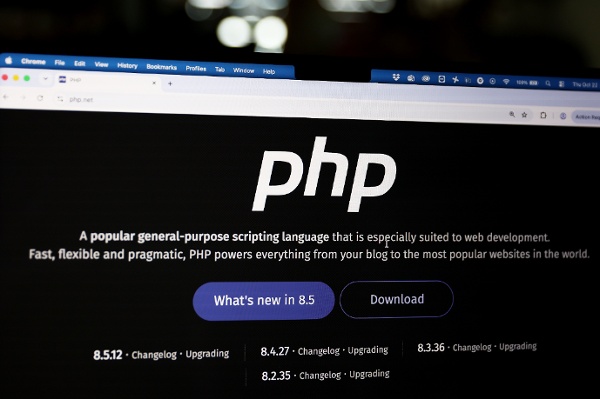
2026年10月22日:2026年10月22日,新加坡的PHP.net網站首頁。近期,廣受歡迎的PHP編程語言被發現存在網路安全漏洞。PHP基金會發布了兩個補丁程序來修復這些漏洞。(圖片由Yong Teck Lim/Getty Images提供)
【看中國2026年10月22日訊】(看中國記者田靜心編譯/綜合報導)據路透社報導:全球廣泛使用的PHP編程語言近日曝出兩個嚴重安全漏洞。美國雲端安全服務公司Cloudflare表示,漏洞相關信息公開後,針對漏洞的攻擊嘗試在數小時內從數千次激增至數百萬次。日本多家金融、航空及交通企業暫停部分網路服務,歐洲多個國家的政府網站、醫院及其他公共服務也採取預防性關閉措施。
PHP開發團隊10月21日發布安全修復程序。由於PHP廣泛應用於網站和網路服務,全球企業及政府機構正加緊更新系統,評估漏洞風險。微軟執行長薩提亞.納德拉(Satya Nadella)表示,他很久沒有見過這樣的情況,並指出這起事件凸顯軟體系統必須具備持續維護和安全更新能力的重要性。
攻擊嘗試激增


Cloudflare執行長馬修.普林斯(Matthew Prince)表示,在漏洞公開披露前的10小時內,公司網路已經觀察到數千次利用嘗試;公開後45分鐘內增至數萬次,兩小時內達到數十萬次,隨後升至數百萬次。
這兩個漏洞編號為CVE-2026-109618和CVE-2026-109619,統稱為「PHP2Shell」。根據Cloudflare的技術說明,漏洞涉及PHP處理HTTP請求時的內存管理問題。在特定條件下,攻擊者可能利用漏洞造成服務中斷、暴露資料,甚至在受影響的伺服器上執行惡意代碼。
不過,攻擊嘗試次數不等於成功入侵次數。目前公開資料沒有證實有多少伺服器因此遭到攻破。
日本多家企業停服
日本方面,野村證券、三菱日聯金融集團、全日空航空公司和東日本旅客鐵道公司表示,暫時停止部分網路服務,作為緊急安全措施。
朝日集團控股暫停部分網站及系統,並評估安全影響;東京海上控股暫停集團網站。日本財務省和氣象廳部分暫停線上服務,國稅廳也暫時關閉其線上服務。
這些機構採取措施,主要是為了檢查系統和降低潛在風險,並不代表相關網站已經遭到黑客入侵。
歐洲多國網站關閉
歐洲方面,荷蘭、芬蘭、法國、德國、比利時及捷克等國均有政府部門或其他機構採取預防性措施。
荷蘭國家網路安全中心暫時關閉網站後,鹿特丹港、政府網站Overheid.nl、荷蘭皇家足球協會、五大政黨的網站及多家醫院網站也相繼暫停對外服務。
芬蘭國家IT服務中心Valtori關閉政府公共網路服務,以便檢查及修補系統。該機構隨後連夜安裝安全更新,並逐步解除限制。Valtori負責人漢努.瑙馬寧表示,恢復服務可能需要數天甚至數週,因為除了更新程序,還必須仔細測試系統。
芬蘭方面明確表示,服務中斷並非漏洞遭到利用或發生數據泄露所致,當時也沒有發現相關漏洞正在遭受利用的跡象。
法國政府暫時關閉地方政府省級行政機構的網站,等待相關安全修復程序。法國電信集團Orange也預防性暫停旗下部分子公司的PHP網站及應用程序。
德國聯邦IT服務提供商ITZBund關閉了數個網站,德國政府表示,這是預防措施,當時沒有已知安全事件。比利時外交部也暫時關閉網站,但比利時網路安全中心表示,尚未記錄到針對比利時網站的相關攻擊。
此外,丹麥市政IT企業Kombit關閉了數項服務,包括全國學校溝通平臺。維基媒體基金會則表示,正在處理PHP漏洞,並暫時關閉部分系統,直到能夠安全完成修補。捷克政府也在網路安全機構建議下關閉政府網站,以便安裝必要的安全更新。
亞洲提高警戒
中國雲端服務供應商騰訊雲敦促客戶升級至修復後的PHP版本,但沒有要求大範圍關閉網站。
中國工業和信息化部則要求相關組織和用戶檢查系統、升級PHP,並加強網路安全監測;必要時更換賬戶、密碼及密鑰。
韓國提高私營部門網路安全警戒級別,並啟動緊急應對措施,以應對潛在的攻擊風險。
AI協助發現漏洞
這次事件的另一個焦點,是人工智慧在網路安全領域發揮的作用。
PHP開發團隊表示,兩個漏洞在利用人工智慧工具輔助分析代碼的過程中被發現。相關研究團隊隨後與PHP維護人員及其他安全機構協調修復。
然而,漏洞細節在官方修復程序發布前已經公開,安全公司也報告了相關攻擊嘗試。比利時網路安全公司Aikido Security的聯合創辦人瑪德琳.勞倫斯(Madeline Lawrence)指出,企業正爭分奪秒地更新系統,以防攻擊者利用人工智慧加快漏洞利用過程。
亞馬遜威脅情報團隊此前還記錄到疑似針對相關漏洞的利用嘗試,時間早於官方修復程序發布。目前尚不清楚攻擊者如何提前獲知漏洞信息,也不能僅憑攻擊嘗試記錄認定真實系統已經被成功入侵。
修補可能需要數週
PHP廣泛應用於網站及網路應用,也是WordPress、Drupal、Joomla和Magento等平臺的底層技術之一。由於漏洞位於PHP運行環境本身,只更新網站插件或應用程序代碼,並不能徹底解決問題。
德國數字產業協會Bitkom的安全負責人費利克斯.庫倫坎普(Felix Kuhlenkamp)表示,大型運營商可能已經完成更新,但複雜系統及技術資源有限的小型組織,修補工作可能需要更長時間。對於沒有安全更新的舊版PHP,運營者可能需要升級整個系統。
Cloudflare已部署網路防火牆防護措施,但公司強調,這只是臨時及額外防線,網站運營者仍應安裝官方安全更新。
此次事件顯示,漏洞公開後,攻擊嘗試可能在短時間內迅速增加,而企業和政府系統的修補、測試及恢復服務則可能需要數天甚至數週。現階段,最重要的是確認系統是否受影響、完成安全更新,並檢查是否存在實際入侵跡象。
来源:看中國
短网址: 版權所有,任何形式轉載需本站授權許可。 嚴禁建立鏡像網站。
【誠徵榮譽會員】溪流能夠匯成大海,小善可以成就大愛。我們向全球華人誠意徵集萬名榮譽會員:每位榮譽會員每年只需支付一份訂閱費用,成為《看中國》網站的榮譽會員,就可以助力我們突破審查與封鎖,向至少10000位中國大陸同胞奉上獨立真實的關鍵資訊, 在危難時刻向他們發出預警,救他們於大瘟疫與其它社會危難之中。